


パフォーマンス評価におけるSQLファイル解析タスクは、選択したデータ送信元のトラフィックを基に、移行評価専用のファイル形式に整理してリプレイに使用するものです。本記事では、SQLファイル解析タスクの新規作成方法について説明します。
前提条件
SQLファイル解析タスクを新規作成する前に、対応するデータ送信元データベースの監査ログを取得しておく必要があります。
ソースデータベースタイプにAurora MySQL、AWS_MYSQL、RDS_MYSQL、POLAR_MYSQL、またはGCP_MYSQLを選択した場合は、詳細についてデータベースインスタンスからトラフィックファイルを取得するを参照してください。
**ソースデータベースタイプにHUAWEI_RDS_MySQL**を選択した場合は、詳細についてSQL監査ログを有効にするを参照してください。
**ソースデータベースタイプにHUAWEI_DWS**を選択した場合は、詳細についてデータベース監査ログをダンプするを参照してください。
制限事項
プロジェクトロールが プロジェクト管理者 および データサービス管理者 のユーザーのみがSQLファイル解析タスクの新規作成を実行可能です。
パフォーマンス評価はクラスタインスタンスのみをサポートし、共有インスタンスは現在サポートしていません。
操作手順
SQLファイルの解析評価タスクを新規作成します。
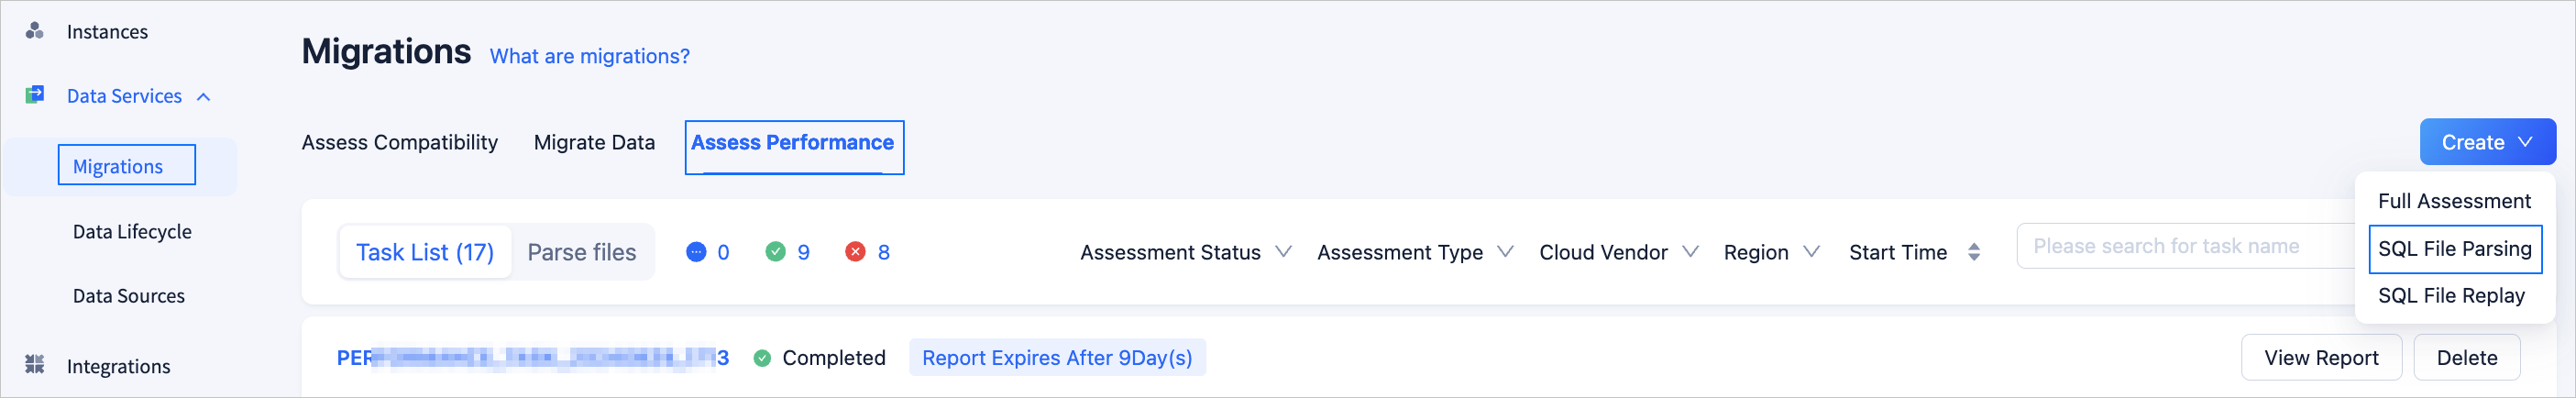
OceanBase Cloudコンソールにログインします。
左側のナビゲーションバーで、データサービス > データ移行 をクリックします。
データ移行 ページで、パフォーマンス評価 タブをクリックします。
パフォーマンス評価 タブで、右上の パフォーマンス評価の新規作成 > SQLファイルの解析 をクリックします。
データ送信元タイプの選択 ページで、各パラメータを設定します。
パラメータ説明評価タスク名 評価タスクの任意の名前を入力します。30文字以内で指定してください。 クラウドベンダー ドロップダウンリストから、AWS、HUAWEI、ALIYUN、または**Google Cloud**を選択します。 ソースデータベースタイプ - クラウドベンダーがAWSの場合、ソースデータベースタイプではAurora MySQLおよびAWS_MYSQLがサポートされます。
- クラウドベンダーがHUAWEIの場合、ソースデータベースタイプではHUAWEI_RDS_MySQLおよびHUAWEI_DWSがサポートされます。
- クラウドベンダーがALIYUNの場合、ソースデータベースタイプでは**RDS_MYSQLおよびPOLAR_MYSQLがサポートされます。
- クラウドベンダーがGoogle Cloudの場合、ソースデータベースタイプではGCP_MYSQL**がサポートされます。
リージョン ソースデータベースのリージョン。 ソースデータベースインスタンス ソースデータベースタイプがAurora MySQL、AWS_MYSQL、HUAWEI_DWS、RDS_MYSQL、POLAR_MYSQL、または**GCP_MYSQL**の場合は、ソースデータベースインスタンスを先に入力します。詳細については、データベースインスタンスを取得するを参照してください。
複数のデータベースインスタンスを指定する場合は、コンマ(,)で区切ってください。ソースデータベース このパラメータは、**クラウドベンダーにGoogle Cloud**を設定した場合にのみ表示されます。 **次へをクリックします。データ収集の設定**ページで、各パラメータを設定します。
ソースインスタンスタイプが**Google Cloudの場合、データ収集元ではオブジェクトストレージからインポート(Google Cloud Object Storage)**のみ選択できます。
ソースインスタンスタイプが**AWSの場合、データ収集元ではS3インポートまたはファイルをアップロード**を選択できます。
ソースインスタンスタイプが**ALIYUNの場合、データ収集元ではオブジェクトストレージからインポート(OSS)またはファイルをアップロード**を選択できます。
Aurora MySQLインスタンスまたはAWS MySQLインスタンスの監査ログ、あるいはAlibaba Cloudログサービス(SLS)のトラフィックファイルをAmazon S3、Google Cloud Storage(GCS)、またはAlibaba Cloud OSSに保存する場合は、**S3インポートまたはオブジェクトストレージからインポート(OSS)**を選択して、評価用の監査ログをインポートします。MySQLインスタンスの監査ログを取得する方法については、前提操作を参照してください。
注記
移行評価サービス専用のユーザーを作成し、バケットには必要最小限の権限のみを付与することをおすすめします。Alibaba Cloudのアカウントシステムについては、アクセス制御を参照してください。
パラメータ説明AccessKey ID Amazon S3、Google Cloud Storage(GCS)、またはAlibaba Cloud OSSへのアクセスに使用するAccessKey IDを入力します。Amazon S3またはGCSのAccessKey IDについては、アクセスキーを作成するを参照してください。Alibaba CloudのAccessKey IDについては、AccessKeyを作成するを参照してください。 AccessKey Secret Amazon S3、Google Cloud Storage(GCS)、またはAlibaba Cloud OSSへのアクセスに使用するAccessKey Secretを入力します。 S3/OSSバケット 監査ログのインポート先となるS3またはOSSバケットの名前を入力します。 ファイルインポート用バケット 監査ログのインポート先となるGCPバケットの名前を入力します。このパラメータは、ソースインスタンスタイプが**Google Cloud**の場合にのみ表示されます。 ファイルディレクトリ 監査ログの保存先ディレクトリを入力します。 トラフィック収集期間 評価対象の期間を選択します。指定できる期間は最大24時間です。
指定した期間にデータが収集されなかった場合、その期間のログファイルは生成されません。**検証をクリックします。検証に成功すると、解析可能なファイルが有効なファイル一覧**に表示されます。
Aurora MySQLインスタンスまたはAWS MySQLインスタンスの監査ログ、あるいはAlibaba Cloudログサービス(SLS)のトラフィックファイルをローカルサーバーに保存する場合、またはソースインスタンスタイプが**HUAWEIまたはALIYUNの場合は、ファイルをアップロード**を選択して、ZIP形式またはGZ形式のファイルを評価用に手動でインポートします。1つのファイルのサイズ上限は5 GBです。
次へ をクリックすると、システムが自動的に事前チェックを実行します。
事前チェックに合格したら、起動 をクリックして、SQLファイルの解析タスクを開始します。
タスクを開始すると、パフォーマンス評価 > タスクリスト ページで、タスクの実行進捗状況などの情報を確認できます。詳細については、パフォーマンス評価タスクの詳細を見るを参照してください。個別に解析が完了したファイルは、パフォーマンス評価 > ファイルの解析 ページに保存されます。