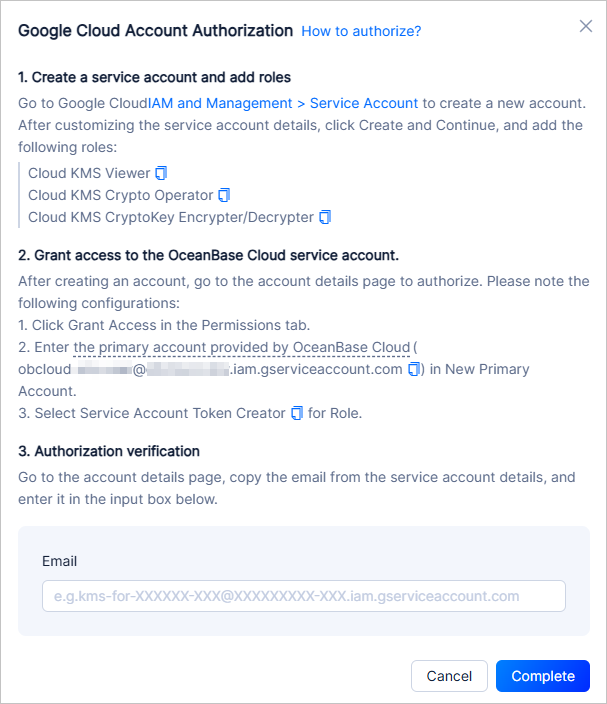
本記事では、クラウドベンダーアカウントの紐づけとKMS認可の方法について説明します。
背景情報
OceanBase Cloudでは、インスタンスをクラウドベンダーのアカウント情報に紐づけることで、クラウドベンダーのカスタムキーを取得し、データ暗号化に利用してセキュリティを強化できます。
注意事項
- クラウドベンダーアカウント権限付与機能は、OceanBaseデータベースV4.3.5以降のバージョンでのみサポートされています。
- 現在対応しているクラウドベンダーは、Huawei Cloud、AWS、およびAlibaba Cloudの自社チャネルのインスタンスです。
アカウント権限付与
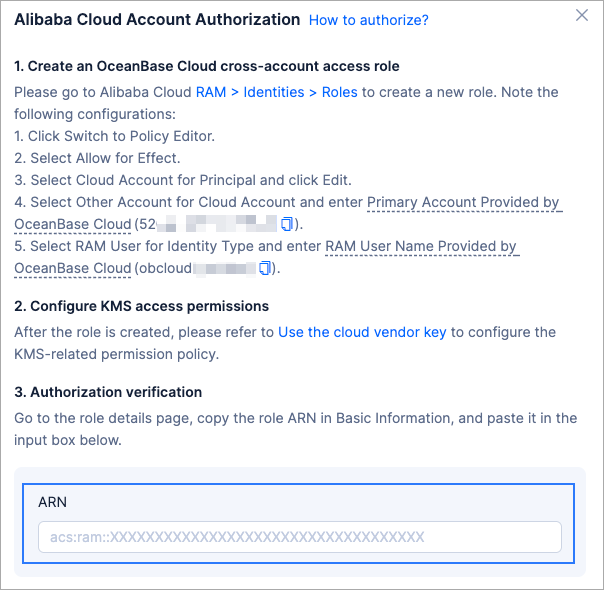
OceanBase Cloudのクロスアカウントアクセスロールを作成します。
Alipay CloudのRAMアクセス制御 > アイデンティティ管理 > ロールで新しいロールを作成します。以下の設定に注意してください:
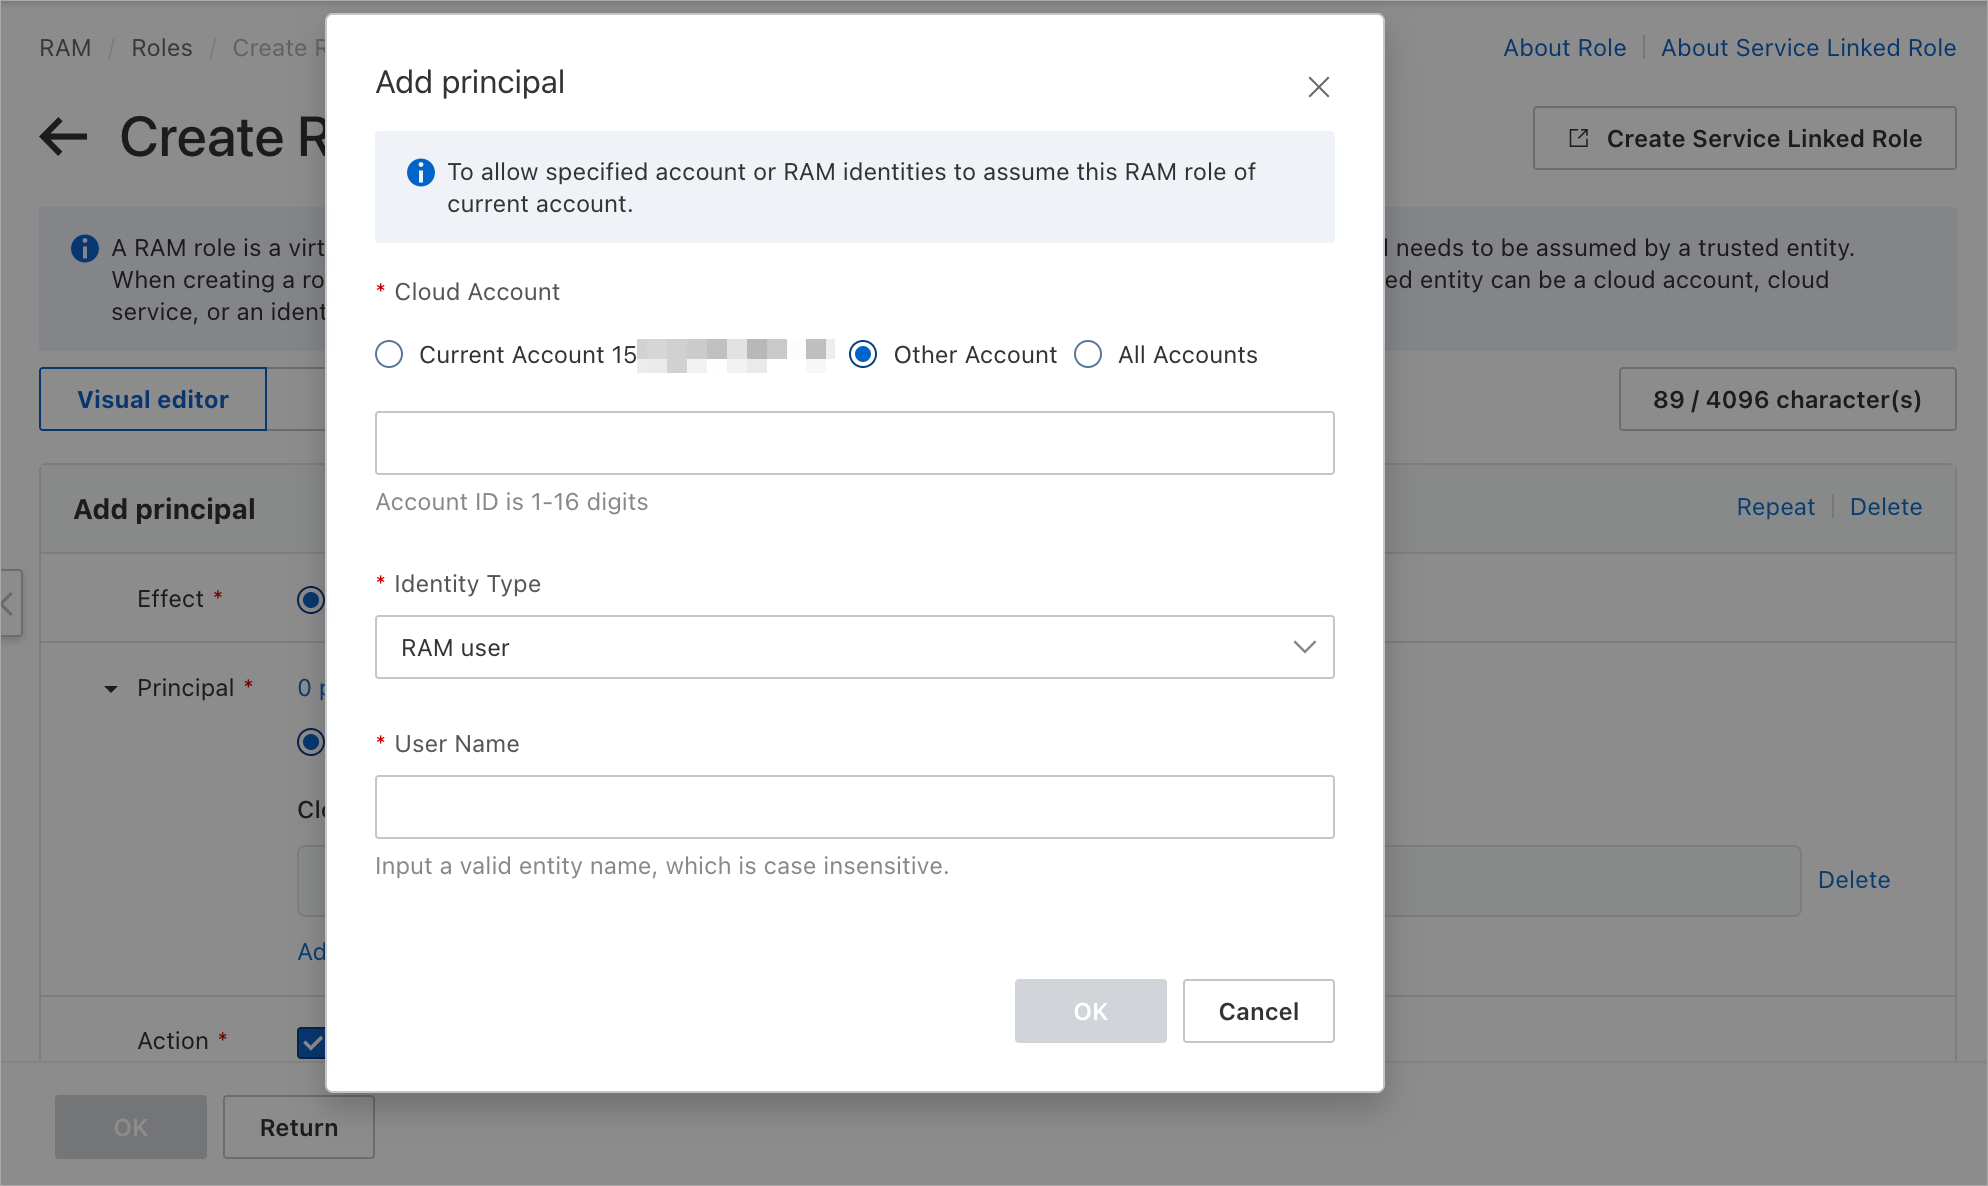
エディタの切り替えをクリックします。
効果で許可を選択します。
主体タイプでクラウドアカウントを選択し、編集をクリックします。
クラウドアカウントでその他のクラウドアカウントを選択し、OceanBase Cloudが提供するマスターアカウント(インスタンスが自動生成)を入力します。
アイデンティティタイプでRAMユーザーを選択し、OceanBase Cloudが提供するRAMユーザー名(インスタンスが自動生成)を入力します。
説明
OceanBase Cloudが提供するマスターアカウントとRAMユーザー名は、セキュリティ設定 > TDE透過的データ暗号化 > Alipay Cloudアカウントの権限付与を表示で確認できます。
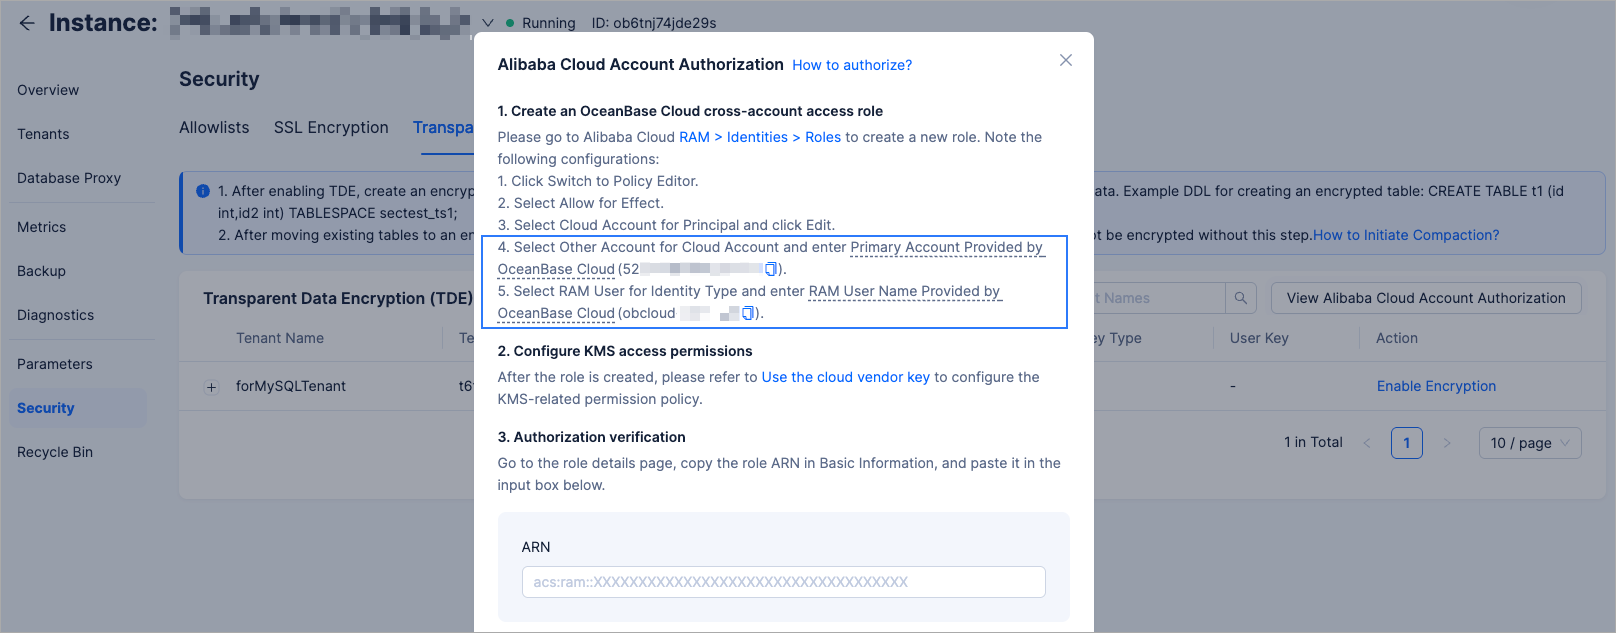
KMSアクセス権限を設定します。
説明
初回設定時には、指定された権限ポリシーを作成する必要があります。同じポリシーが既に存在する場合は、最初の手順をスキップできます。
カスタムKMS権限ポリシーを作成します。
RAMアクセス制御ページで、左側のナビゲーションバーの権限管理 > 権限ポリシーをクリックします。
権限ポリシーページで、権限ポリシーの作成をクリックします。
可視化編集タブで、以下の設定を選択します:
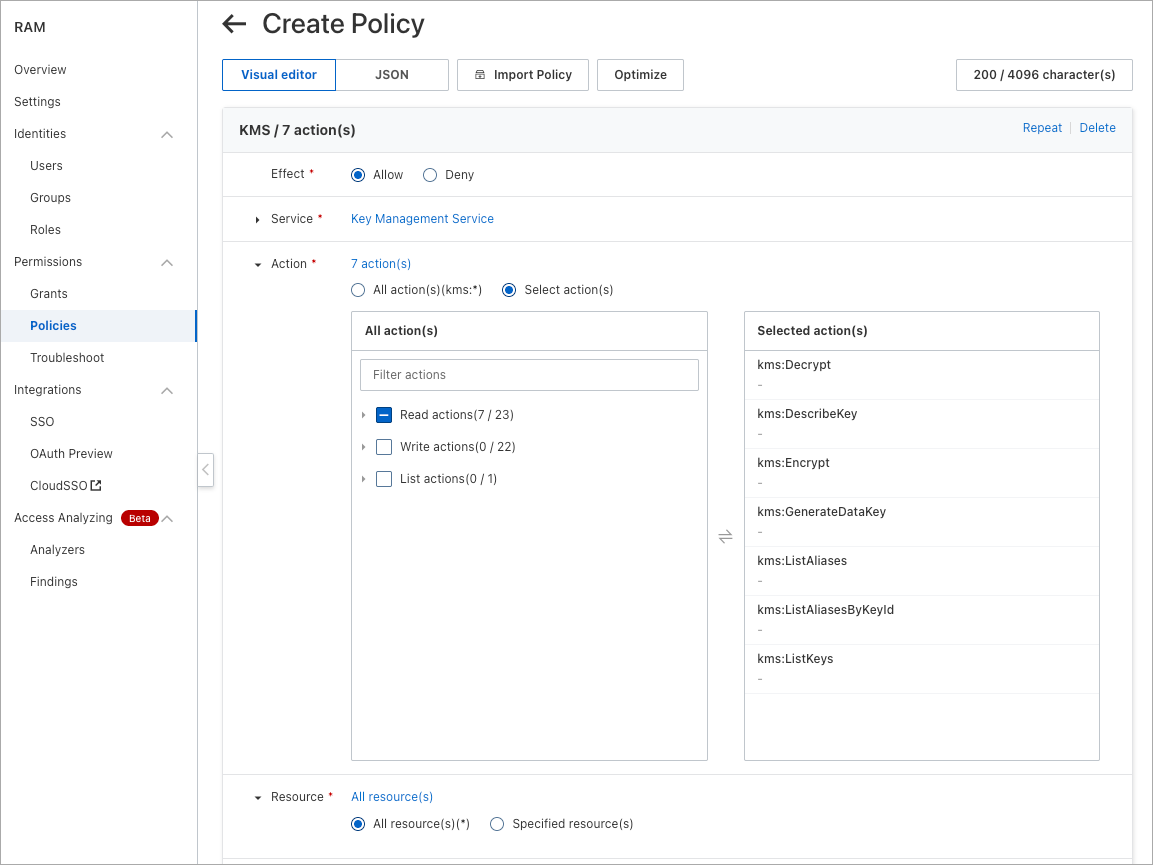 オプション説明
効果 許可 サービス KMSサービス 操作 指定操作を選択し、以下の権限を選択します: - kms:ListKeys
- kms:ListAliases
- kms:ListAliasesByKeyId
- kms:DescribeKey
- kms:Encrypt
- kms:Decrypt
- kms:GenerateDataKey
リソース デフォルトではすべてのリソースが選択されています。OceanBaseがアクセスできるように特定のKMSリソースのみを開放したい場合は、指定リソースを選択できます。 OKをクリックして作成を完了します。作成後の権限ポリシーは以下のとおりです:
RAMユーザーにKMSキー権限を設定します。
左側のナビゲーションバーで、アイデンティティ管理 > ロールをクリックします。
上記で作成したロール名をクリックして、ロールの詳細ページに移動します。
新規権限付与をクリックし、以下の設定を入力します。
オプション説明リソース範囲 権限付与主体は自動的に入力されるため、変更は不要です。 権限ポリシー ステップ1で作成したカスタムポリシーを選択します。 権限付与が完了すると、状態は以下のとおりになります:
Alipay Cloud RAMユーザーの詳細からARN情報を取得します。
権限付与検証を行います。
OceanBase Cloudコンソールにログインします。
左側のナビゲーションバーでクラスターリストをクリックし、対象クラスターを選択して、クラスターワークスペースページに移動します。
左側のナビゲーションバーでセキュリティ設定をクリックします。
セキュリティ設定画面で、TDE透過的データ暗号化タブをクリックします。
Alipay Cloudアカウントの権限付与を表示をクリックします。
ARNに、Alipay Cloud RAMユーザーの詳細で取得したARN情報を入力し、**完了**をクリックします。
OceanBase Cloudのクロスアカウントアクセスユーザーと委任を作成します。
Huawei Cloudの[統一認証サービスIAM] > 委任で新しい委任を作成します。以下の設定にご注意ください:
委託タイプ に 一般アカウント を選択します。
委託アカウント に、OceanBase Cloudが提供するマスターアカウントを入力します(現在のインスタンスは自動的に結果を取得します)。
説明
OceanBase Cloudが提供するマスターアカウントは、セキュリティ設定 > TDE透過的データ暗号化 > Huawei Cloudアカウントの権限を表示するで確認できます。
KMSアクセス権限を設定します。
説明
初回設定時には、指定された権限ポリシーを作成する必要があります。同じポリシーが既に存在する場合は、最初の手順をスキップできます。
カスタムポリシーを作成します。
統一認証サービスIAMの管理ページで、左側のナビゲーションバーの 権限管理 > 権限 をクリックします。
権限ポリシーページの右上で、カスタムポリシーの作成 をクリックします。
ポリシー名を入力した後、視覚化ビューのタブで、以下の設定を選択します:
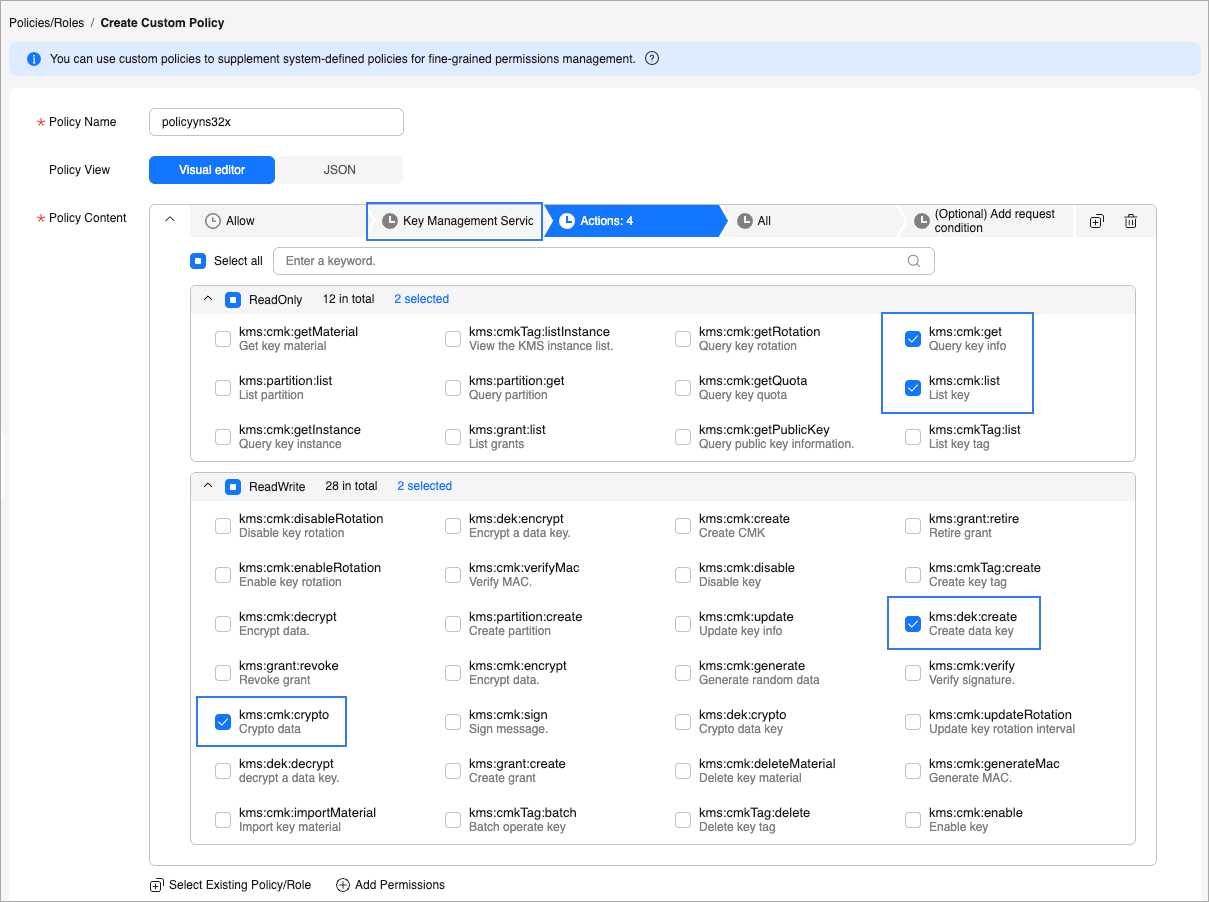 オプション説明
効果 許可 サービス データ暗号化サービス 操作 以下の権限を選択します: - kms:cmk:get(キー情報のクエリ)
- kms:cmk:list(キー一覧のクエリ)
- kms:dek:create(データキーの作成)
- kms:dek:encrypt(データキーの暗号化)
- kms:dek:decrypt(データキーの復号化)
リソース デフォルトではすべてのリソースが選択されています。OceanBaseがアクセスできるKMSリソースを特定のものに限定したい場合は、特定のリソースを選択します。 OK をクリックして、作成を完了します。
委任にKMSキー権限を設定します。
左側のナビゲーションバーで、委任 をクリックします。
委任リストで、対象の委任の 操作 列の 権限付与 をクリックします。
権限付与ページで、最初のステップで作成したポリシーを選択し、次へ をクリックします。
最小権限範囲を設定した後、OK をクリックします。
統一認証サービスIAM委任の詳細からURN情報を取得します。
権限付与検証を行います。
OceanBase Cloudコンソールにログインします。
左側のナビゲーションバーで クラスターリスト をクリックし、対象のクラスターを選択して、クラスターワークスペース ページに移動します。
左側のナビゲーションバーで セキュリティ設定 をクリックします。
セキュリティ設定画面で、TDE透過的データ暗号化 タブをクリックします。
Huawei Cloudアカウントの権限を表示する をクリックします。
URNにIAM委任の詳細で取得したURN情報を入力し、完了 をクリックします。
AWS IAM管理コンソールにログインします。
KMSアクセス権限を設定します。
説明
初回設定時は、指定された権限ポリシーを作成する必要があります。同じポリシーが既に存在する場合は、最初の手順をスキップできます。
カスタムKMS権限ポリシーを作成します。
ポリシー管理ページで、ポリシーの作成をクリックします。
可視化編集タブで、以下の設定を選択します:
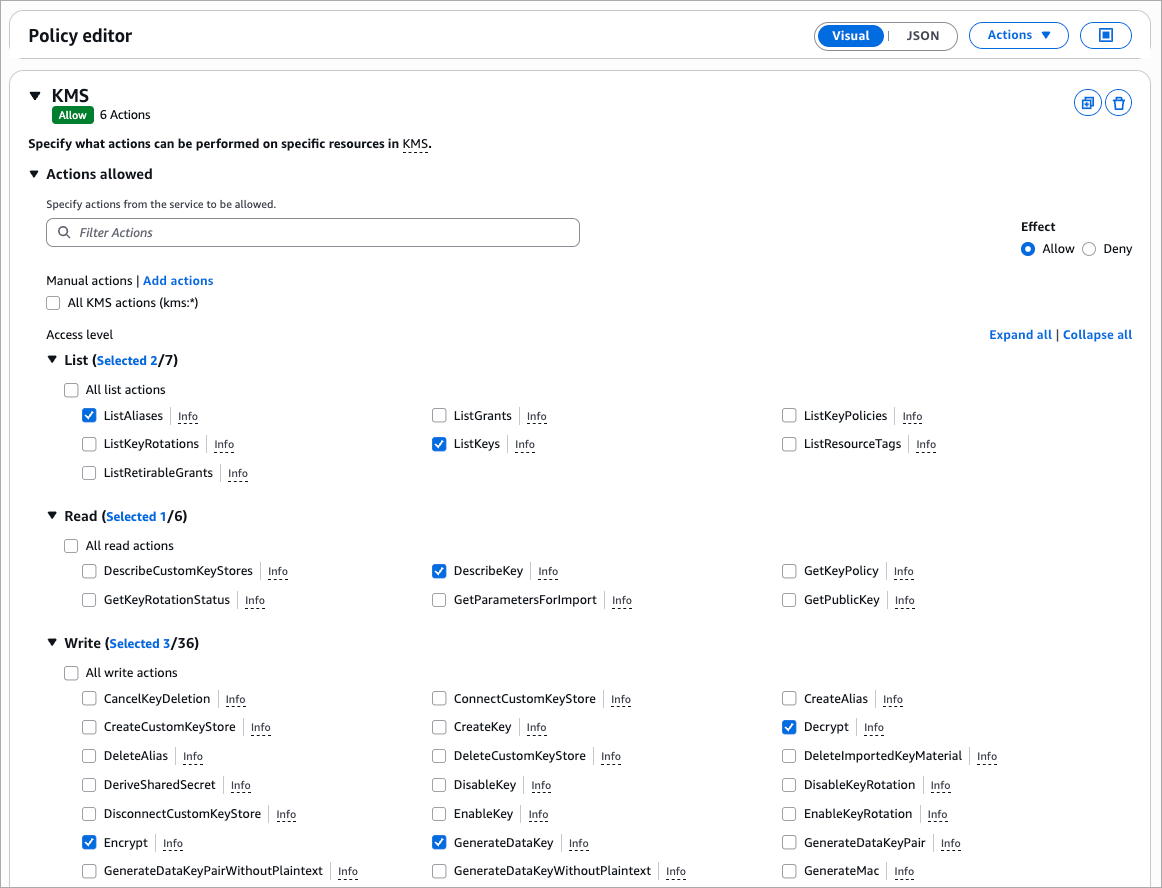 オプション説明
サービスの選択 KMS 操作 指定操作を選択し、以下の権限を選択します: - ListAliases
- ListKeys
- DescribeKey
- GenerateDataKey
- Decrypt
- Encrypt
リソース デフォルトではすべてが選択されています。OceanBaseがアクセスできるようにするKMSリソースを特定のものだけに制限したい場合は、指定リソースを選択できます。 OKをクリックして、作成を完了します。
IAMロールを作成し、KMSキー権限を設定します。
ロール管理ページで、ロールの作成をクリックします。
カスタム信頼ポリシーを選択した後、以下の設定を入力し、
PrincipalフィールドにOceanBase Cloudが提供するIAMユーザーのARNを挿入します。説明
IAMユーザーのARNは、セキュリティ設定 > TDE透過的データ暗号化 > AWSアカウントの権限付与を表示で確認できます。
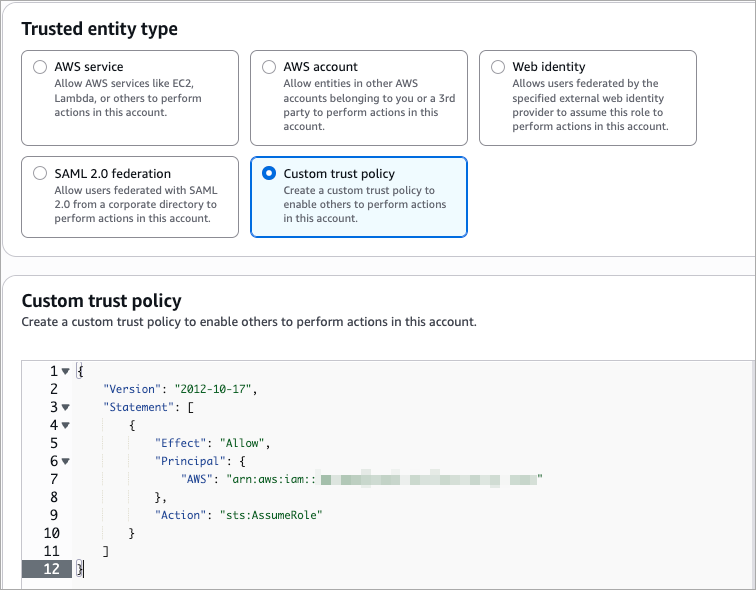
{
   "Version":"2012-10-17"
   "Statement":[
   {
      "Effect":"Allow",
      "Principal":{****},
      "Action":"sts:AssumeRole"
   }]
}
権限を追加する際に、手順1で作成したカスタム権限ポリシーを選択します。
名前と説明情報を入力し、OKをクリックします。
AWS IAMロールの詳細からARN情報を取得します。
権限付与の検証を行います。
OceanBase Cloudコンソールにログインします。
左側のナビゲーションバーでクラスターリストをクリックし、対象のクラスターを選択して、クラスターワークスペースページに移動します。
左側のナビゲーションバーでセキュリティ設定をクリックします。
セキュリティ設定画面で、TDE透過的データ暗号化タブをクリックします。
AWSアカウントの権限付与を表示をクリックします。
ARNに、AWS IAMロールの詳細で取得したARN情報を入力し、**完了**をクリックします。
Tencent Cloudのアクセス管理 > ポリシーにログインします。
KMSアクセス権限を設定します。
説明
初回設定時は、指定された権限ポリシーを作成する必要があります。同じポリシーが既に存在する場合は、最初の手順をスキップできます。
KMSアクセス権限ポリシーを作成します。
ポリシー管理ページで、新規カスタムポリシー > ポリシージェネレーターで作成をクリックします。
可視化編集タブで、以下の設定を選択します:
 オプション説明
サービスの選択 キーマネジメントシステム(kms) 操作 指定操作を選択し、以下の権限を選択します: - ListKeys
- ListKeyDetail
- DescribeKey
- GenerateDataKey
- Encrypt
- Decrypt
リソース デフォルトではすべてのリソースが選択されています。OceanBaseがアクセスできるようにするKMSリソースを特定のものだけに限定したい場合は、特定のリソースを選択します。 次へをクリックします。
ポリシー名と説明を入力し、完了をクリックします。
アクセス管理 > ロールでCAMロールを作成し、指定したポリシーを設定します。
ロール管理ページで、新規ロール > Tencent Cloudアカウントをクリックします。
ロールの情報を入力し、以下の設定を行います:
オプション説明クラウドアカウントタイプ その他のプライマリアカウントを選択します。 アカウントID OceanBase Cloudが提供するTencent Cloudアカウントを入力します。 説明
OceanBase Cloudが提供するメインアカウントは、セキュリティ設定 > TDE透過的データ暗号化 > Tencent Cloudアカウントの権限付与を表示で確認できます。
ロールポリシーを設定し、手順1で作成したカスタムポリシーを選択します。
ロールラベルを設定し、必要に応じて構成します。
レビューし、ロール名と説明を設定して、完了をクリックします。
ロールの作成が完了したら、ロールの詳細からRoleArnを取得します。
権限付与の検証を行います。
OceanBase Cloudコンソールにログインします。
左側のナビゲーションバーでクラスターリストをクリックし、対象のクラスターを選択して、クラスターワークスペースページに移動します。
左側のナビゲーションバーでセキュリティ設定をクリックします。
セキュリティ設定画面で、TDE透過的データ暗号化タブをクリックします。
Tencent Cloudアカウントの権限付与をクリックします。
Tencent Cloud CAMロールの詳細で取得したRoleArn情報を入力し、**完了**をクリックします。