


OceanBase Cloudは組織・プロジェクト管理機能により実際のビジネスニーズに応じて組織内のメンバーを管理し、さまざまな権限を付与することで、1つまたは複数のプロジェクトの管理・保守に参加させることができます。
概念の説明
組織
一般的には企業や機関を指します。1人のメンバーは複数の組織に所属でき、組織内部ではメンバーの分担に応じて、組織管理者、組織メンバー、費用管理者、プロジェクト管理者、インスタンス管理者、プロジェクトメンバーなどのロールが定義されます。初回OceanBase Cloudコンソールへのログイン時に、デフォルトの組織が作成されます。
プロジェクト
一般的には企業内の事業部や事業グループを指します。各事業グループで使用されるITリソースおよびリソースに関連する開発、運用保守、監視・アラートなどの管理操作は、それぞれ独立して管理されます。初回OceanBase Cloudコンソールへのログイン時に、デフォルトの組織の下にデフォルトのプロジェクトが作成されます。
メンバー
OceanBase Cloudコンソールにログインするユーザー主体(UIDは一意)です。異なるメンバー間で組織を通じて関連付けを構築し、組織内で付与されたさまざまなロールによって、組織内のリソースや操作項目などを差別化して管理することができます。
ロール
一般的には組織やプロジェクト内の異なる職能ポジションを指します。「費用管理者」のビジネスモデルは「企業内の財務責任者」に対応し、「費用と請求書」に関連する操作項目のみに注力します。現在サポートされているロールは、組織管理者、組織メンバー、費用管理者、プロジェクト所有者、プロジェクト管理者、プロジェクトメンバーです。詳細については、ロール権限リストを参照してください。
- 組織管理者:組織所有者であり、組織内で最も高い権限を持つロールです。各組織には1人のみの組織管理者が存在します。
- 組織メンバー:現在の組織に対する読み取り専用権限のみを持ち、プロジェクトのインスタンス管理者やプロジェクトメンバーとして招待されることができます。
- 費用管理者:費用センターの全機能に対するアクセスおよび操作権限を持ちます。
- プロジェクト所有者:プロジェクトの作成者または所有者です。各プロジェクトにはプロジェクト所有者が1人のみ存在し、他者をプロジェクト管理者として招待することができます。
- プロジェクト管理者:注文時には利用可能残高のみで支払うことができ、その他の権限はプロジェクト所有者と同じです。各プロジェクトには複数のプロジェクト管理者を配置可能です。
- インスタンス管理者:プロジェクト内のすべてのインスタンスに対する読み書き権限を持ちます。
- プロジェクトメンバー:プロジェクト内のすべてのインスタンスに対する読み取り専用権限を持ちます。
- データの読み書き:SQLウィンドウを通じてプロジェクトインスタンスに保存されたデータを読み書きし、SQL監査ログを確認することができます。また、プロジェクトメンバーのすべての権限も保有します。
- データサービス管理者:データサービス下のタスクを操作し、インスタンスデータのインポートを実行することができます。また、プロジェクトメンバーのすべての権限も保有します。
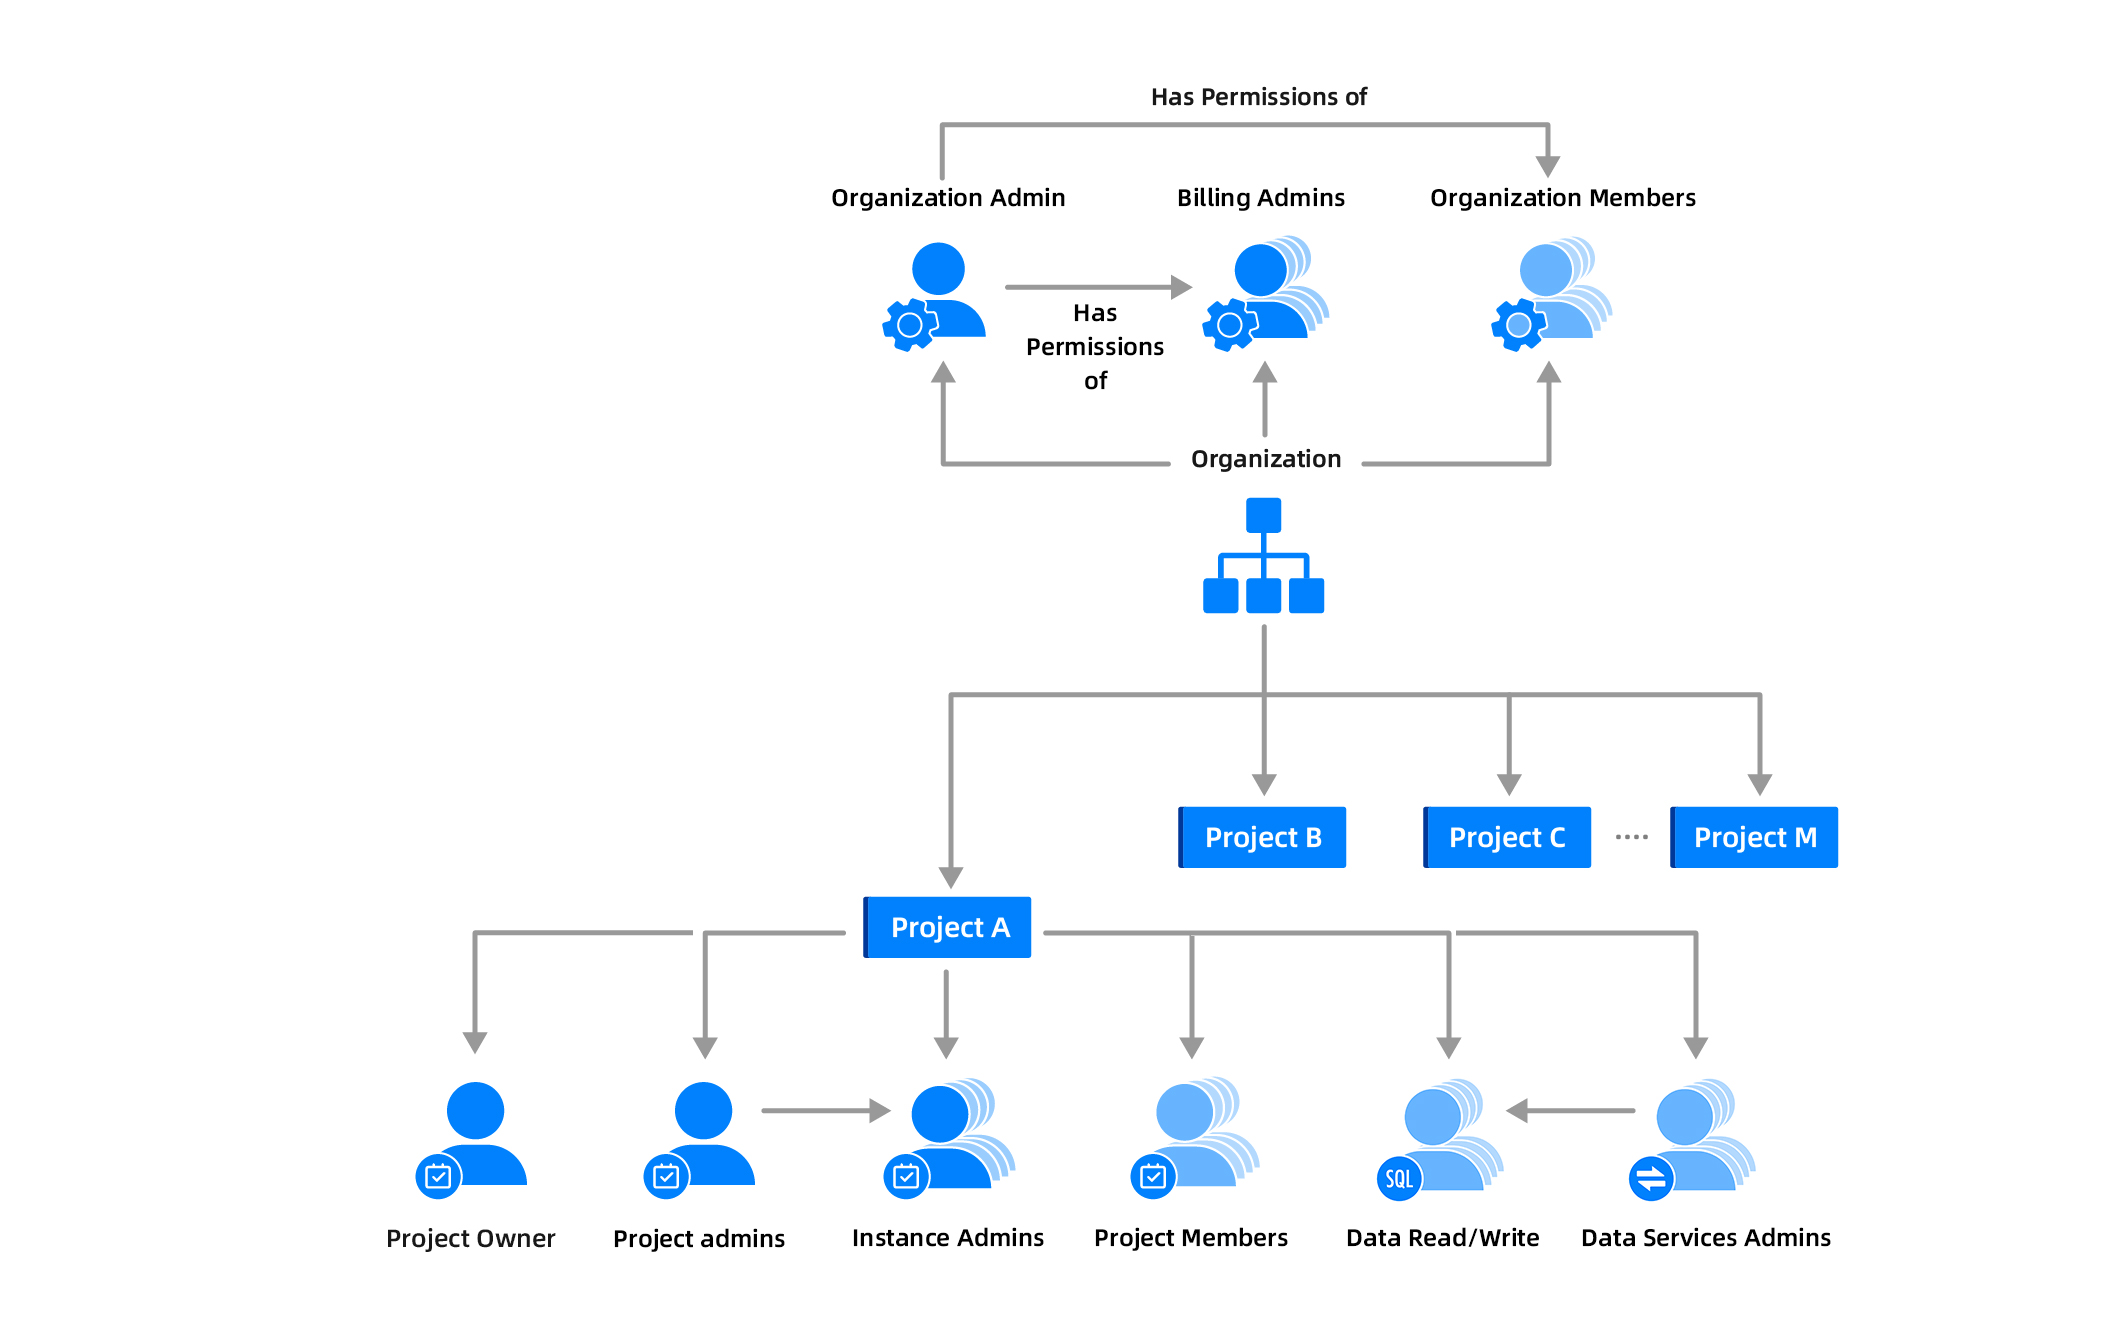
適用シナリオ
初回ログイン
初回OceanBase Cloudコンソールにログインする場合を例に、組織・プロジェクト管理の使用手順を紹介します:
- 初回OceanBase Cloudコンソールにログインすると、デフォルトで1つの組織とプロジェクトが作成され、組織管理者の権限が付与されます。
- 自身のプロジェクトを作成すると、プロジェクト内で新しいインスタンスの作成、インスタンスの所属プロジェクトの変更、メンバーの招待、プロジェクトの削除などの操作を行うことができます。詳細については、プロジェクト管理を参照してください。
- 組織メンバーを招待し、メンバーにロールとプロジェクトを割り当てます。詳細については、メンバー管理を参照してください。
説明
Huawei Cloudストアのログインユーザーの場合、初回ログイン時にHuawei Cloudストアバイヤーセンター-提携サービス-企業管理でのロールと権限が同期されます。その後、Huawei Cloudコンソールで組織メンバーを招待し、メンバーにロールとプロジェクトを割り当てる必要があります。
組織への招待
ある組織の組織管理者から招待された場合、SMSまたはメールが送信されます。案内に従って招待を受け入れると、自身の組織ロールに基づいて操作を行うことができます。具体的な操作の詳細については、ロール権限リストを参照してください。